به نظر میرسد مشکل امنیت، بزرگترین مشکل حال حاضر سرویسهای ایرانی باشد. پس از هک تپسی، حالا نوبت به هک اسنپ فود، بزرگترین پلتفرم سفارش آنلاین غذا در ایران رسیده است. هکرها اینبار تصمیم گرفتهاند بدون مذاکره با اسنپ، دیتای ۲۰ میلیون کاربر، ۳۵ هزار پیک و ۲۴۰ هزار فروشنده را به فروش برسانند.
شهریورماه بود که اطلاعات بیش از ۲۷ میلیون کاربر و ۶ میلیون راننده تپسی هک شد. هکرها از تپسی درخواست پول کردند اما تپسی تصمیم گرفت به آنها «باج ندهد». به همین خاطر اطلاعات میلیونها کاربر در اینترنت منتشر شد. حالا نوبت به اسنپ فود رسیده تا توسط همان گروه هکری مورد نفوذ قرار بگیرد.
چه اطلاعاتی در هک اسنپ فود درز کرده است؟
هکرها میگویند اطلاعات زیر از کاربران و رستورانها درز کرده است:
- اطلاعات بیش از ۲۰ میلیون کاربر شامل: نام کاربری، پسورد، ایمیل، نام و نام خانوادگی، شماره موبایل، تاریخ تولد و …
- اطلاعات بیش از ۵۱ میلیون آدرس کاربر شامل: موقعیت GPS، آدرس کامل، شماره تلفن و …
- اطلاعات بیش از ۱۸۰ میلیون دستگاه همراه شامل: نوع و مدل دستگاه، پلتفرم، توکن، فروشگاه نصب برنامه و …
- اطلاعات بیش از ۳۶۰ میلیون سفارش شامل: آیپی سفارش دهنده، آدرس دریافتی، تلفن دریافتی، شهر، مدت زمان دریافت، نام و نام خانوادگی، مشخصات فروشگاه یا رستوران، قیمت، محصول و …
- اطلاعات بیش از ۳۵ هزار پیک شامل: نام، نام خانوادگی، شماره تماس، کد ملی، شهر و …
- اطلاعات بیش از ۶۰۰ هزار پرداخت سفارش شامل: نام کامل صاحب کارت، نام کامل مشتری، شماره تماس، شماره کارت، نام بانک و …
- اطلاعات بیش از ۱۶۰ میلیون سفر انجام شده توسط پیک شامل: نام کامل مبدا و مقصد، آدرس مبدا و مقصد، تلفن مبدا و مقصد، موقعیت جغرافیایی مبدا و مقصد، تاریخ و …
- اطلاعات بیش از ۲۴۰ هزار فروشنده شامل: نام کامل، آدرس، تلفن، ایمیل، موقعیت مکانی GPS، نام مدیریت مجموعه و …
- اطلاعات بیش از ۸۸۰ میلیون سفارش محصول
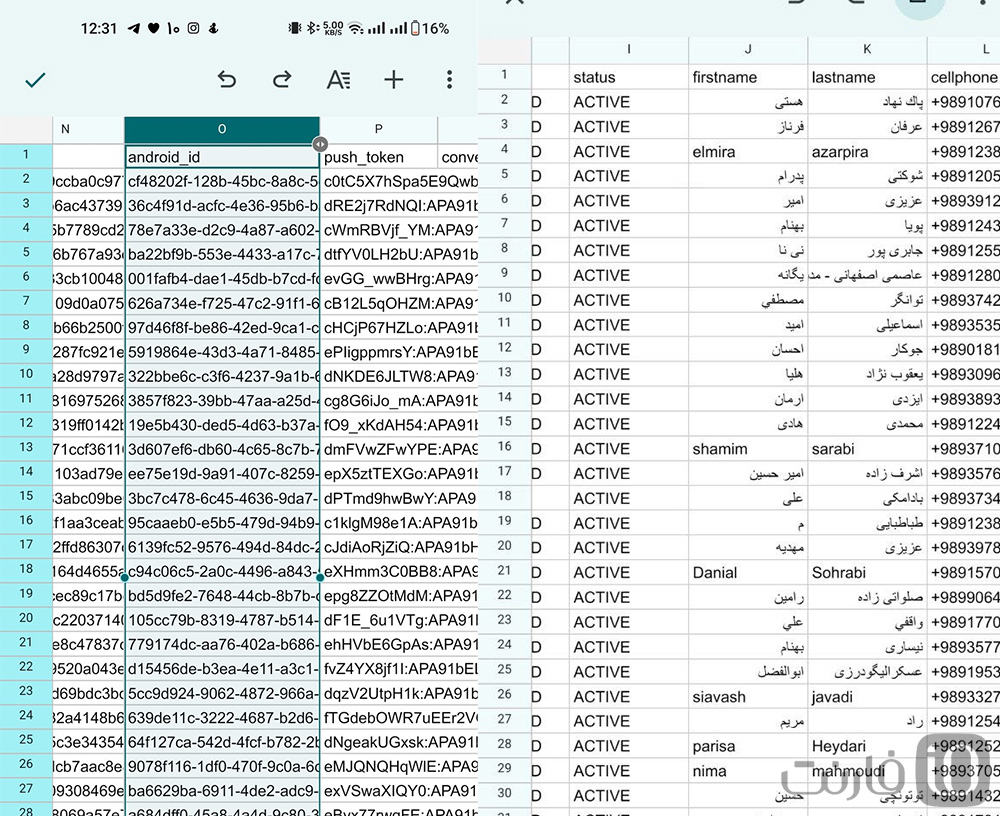
هکرها همچنین برای اثبات ادعای خود بخشی از این دیتابیس را نیز منتشر کردهاند.
درز اطلاعات چه خطراتی دارد؟
شاید در نگاه اول فکر کنید این اطلاعات شما مگر به درد چه کسی میخورد؟ اما خوب است بدانید با کنار هم قرار دادن اطلاعات درز کرده، هر کسی میتواند عادات و رژیم غذایی شما، موقعیتهای مکانی، جزئیاتی راجع به دورهمیها، اطلاعات کارت بانکی، علاقمندیهای شما و یا اطلاعاتی از درآمد مجموعهها را به دست بیاورد.
همچنین با درز DeviceID و همچنین GoogleAdId شما، مشخص میشود یک کاربر خاص که چند سفر خاص را انجام داده همانی است که به این غذاهای خاص علاقه دارد، به چه خبرهایی جذب میشود و چه تصاویری را در چه سرویسهایی آپلود کرده است. چنین اطلاعاتی نهتنها با مقاصد تبلیغاتی بلکه با هدف انواع سواستفادههای دیگر میتواند مورد استفاده قرار بگیرد.
بسیاری از مردم اطلاعات فنی زیادی ندارند و ناآگاه از این نفوذهای امنیتی میتوانند قربانی سواستفادههای فراوانی باشند. اخیراً شاهد پیامکهایی بودیم که با استفاده از برخی اطلاعات شما و ادعای تشکیل پرونده قضایی یا برنده شدن در قرعهکشی از شما طلب پول میکنند. همچنین پیش آمده شمارههای ناشناسی با برخی کاربران تماس گرفته و با داشتن اطلاعاتی مثل سابقه سفر و اطلاعات شخصی، خود را مأمور قانون یا اطلاعات جا زده و به بهانههای مختلف از قربانی طلب پول کردهاند.
واکنش اسنپ فود به هک اطلاعات
اسنپ فود طی اولین واکنش خود در توییتر (ایکس) بیانیه زیر را منتشر کرده است:
پیرو هک و اقدام به فروش مستقیم بخشی از اطلاعات کاربران اسنپفود به اطلاع میرسانیم که شرکت اسنپفود در قدم اول در همکاری با پلیس فتا در حال شناسایی و رفع منبع آلودگی ناشی از اقدام این گروه هکری است. شرکت اسنپفود مسئولیت این اتفاق را میپذیرد و حتما بررسی دقیقی در مورد دلایل وقوع آن انجام خواهد داد.
گفتنی است این گروه هکری پیش از مذاکره با اسنپفود اقدام به فروش اطلاعات کرده است و شرکت اسنپفود حداکثر تلاش خود را برای جلوگیری از انتشار دادههای کاربران، از طریق مذاکره با این گروه هکری، خواهد کرد. لازم به ذکر است که کلیهی اطلاعات پرداخت بانکی کاربران، اعم از اطلاعات مربوط به کد امنیتی کارت (CCV)، رمز عبور و تاریخ انقضا، در امنیت کامل قرار دارد و این اطلاعات مطابق مقررات بانک مرکزی در هیچ یک از پلتفرمها ذخیره نمیشود.
با اینحال نگرانی اصلی در چنین هکهایی هیچوقت درز کردن رمز کارت نبوده است. همانطور که گفتیم اطلاعات بهظاهر بیخطر میتوانند در دست سواستفادهگران به خطرناکترین ابزارها تبدیل شوند. همچنین نشت اطلاعات یک رویداد غیرقابل بازگشت است و «رفع منبع آلودگی» قاعدتاً اطلاعات را از هارددیسک هکر به سرورهای اسنپ فود باز نمیگرداند!
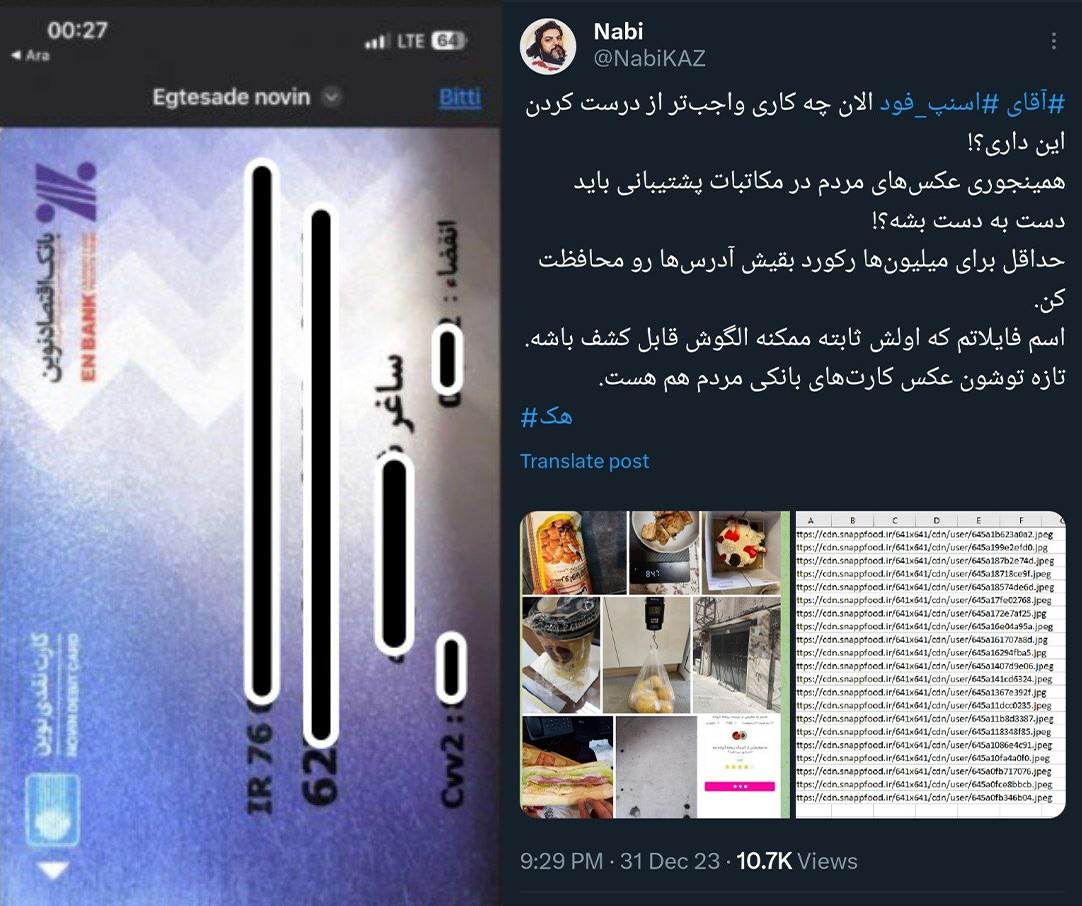
همچنین برخلاف ادعای اسنپفود تصاویر مربوط به تیکتهای پشتیبانی اسنپفود بهصورت عمومی در دسترس همگان بوده و این تصاویر گاهاً شامل تاریخ انقضای کارت و CVV2 نیز میشود. اسنپ فود با وجود گذشت بیش از ۳۶ ساعت از هک، کماکان این فایلها را از دسترس خارج نکرده است!
جالب است بدانید اسنپ یک برنامه باگ بانتی برای کشف حفرههای امنیتی دارد. با اینحال بالاترین سطح پرداختی برای خطر بحرانی (Critical) تنها ۷ میلیون و ۵۰۰ هزار تومان تعیین شده است. به این ترتیب میتوانید تصور کنید که ۳۰ هزار دلار برای یک هکر چقدر میتواند جذابتر باشد. هرچند که اگر ۳۰ هزار دلار را هم به ۲۰ میلیون نفر تقسیم کنیم، ارزش اطلاعات هر فرد تنها ۷۵۰ ریال تعیین شده است!
حقوق کاربر چه میشود؟
جالب است بدانید طبق یکی از بندهای طرح موسوم به طرح صیانت:
هر شخص حقیقی و حقوقی که مسئول حفظ و صیانت از دادههای کاربران بوده و یا دادهها و سامانههای آنها در ختیار آنها باشد و موجبات دسترسی اشخاص فاقد صلاحیت یا افشا این دادهها را فراهم نماید علاوه بر جبران خسارت وارده و حبس درجه پنج، به یکی دیگر از از مجازات همان درجه محکوم میشود. درصورتیکه دادهها مربوط به بیش از ده هزار کاربر باشد، مجازات مرتکب یک درجه تشدید میشود.
با اینحال همانطور که در ماجرای هک تپسی دیدید، بعید است هیچگونه جبرات خساراتی برای کاربران یا حتی مجازاتی برای این پلتفرمها در نظر گرفته شود.
بهروزرسانی۱ : اطلاعات خریداری شد!
متأسفانه ظاهراً «مذاکرات» اسنپفود برای جلوگیری از درز اطلاعات بیفایده بوده و به نظر میرسد دیتای درز کرده به حجم ۳ ترابایت سرانجام توسط یک فرد ناشناس به قیمت ۳۰ هزار دلار خریداری شده است.
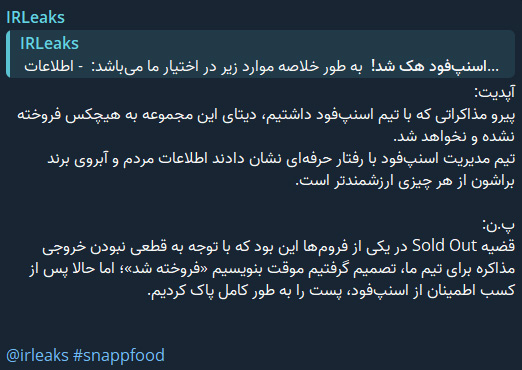
بهروزرسانی ۲: توافق اسنپفود با هکرها
هکرها تأیید کردند که طبق توافق با اسنپفود، دیتای کاربران قرار نیست فروخته شود:
بهروزرسانی ۳: پذیرش مسئولیت و امکان حذف اکانت
اسنپفود در تازهترین بیانیه خود ضمن تأکید بر اینکه پسورد کاربران یا اطلاعات کارت بانکی آنها درز نکرده، اعلام کرده آدرس CDN تصاویر تیکت پشتیبانی را مسدود کرده است. این پلتفرم همچنین اعلام کرده در آینده امنیت دسترسی به منابع حساس سیستم با استانداردهای جدید و سختگیرانهتر بهروز خواهد شد و شرکت با تیمهای مختلف برای آزمودن امنیت اسنپفود همکاری میکند.
همچنین امکان حذف اکانت توسط کاربران نیز در دسترس قرار خواهد گرفت. هرچند که مدیرعامل تپسی پیش از این گفته بود به دلیل قوانین ایران، امکان حذف اطلاعات کاربران حتی پس از حذف اکانت، وجود ندارد.









دیدگاه شما پس از بررسی توسط تحریریه منتشر خواهد شد. در صورتی که در بخش نظرات سوالی پرسیدهاید اگر ما دانش کافی از پاسخ آن داشتیم حتماً پاسخگوی شما خواهیم بود در غیر این صورت تنها به امید دریافت پاسخ مناسب از دیگران آن را منتشر خواهیم کرد.
ایمیل شما منتشر نخواهد شد.