به گزارش فارنت و به نقل از روزنامه دیلیمیل، شرکت مایکروسافت از وجود یک حفره امنیتی خطرناک خبر داد که 900 میلیون کاربر مرورگر اینترنت اکسپلورر را میتواند تحت تاثیر قرار دهد.
این شرکت ضمن اعلام وجود این حفره امنیتی خطرناک نسبت به سوءاستفاده هکرها از این حفره و سرقت اطلاعات شخصی کاربران هشدار داده است. این حفره می تواند تقریبا تمامی کاربران اینترنت اکسپلورر را تحت تاثیر بگذارد.
کاربران مروگرهایی همچون کروم گوگل، فایرفاکس، سافاری از این حفره امنیتی در امانند چراکه بر خلاف اینترنت اکسپلورر این مرورگرها از فناوری MHTML پشتیبانی نمیکنند، فناوری که این حفره امنیتی از آن نشات می گیرد.
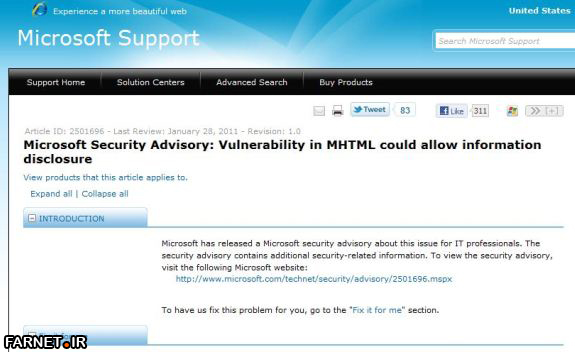
مایکروسافت در واکنش به این موضوع تنها اعلام داشته است که «این باگ در سیستم عامل ویندوز وجود دارد» که شاید به این دلیل باشد که این شرکت قصد ترساندن کاربران اینترنت اکسپلورر و مهاجرت آنها به دیگر مرورگرها را ندارد.
بدیهی است که اگر این موضوع یعنی وجود این باگ در تمامی سیستمعاملهای جاری ویندوز را قبول کنیم بدین معناست که خطر این حفره امنیتی سیستمعاملهای ویندوز ایکسپی(SP3)، ویندوز ویستا، ویندوز7، ویندوز سرور 2003 و ویندوز سرور 2008 (R2) را تحت تاثیر قرار خواهد داد.
مایکروسافت تاکنون برای حل مشکل امنیتی این باگ به ارائه یک وصله امنیتی برای جلوگیری از سوء استفاده از آن اقدام کرده تا در ادامه به فکر یک راهحل دائمی باشد که تاکنون از آن عاجز نشان داده است.
تمامی کاربران ویندوز که از مرورگر اینترنت اکسپلورر استفاده می کنند برای در امان ماندن از خطر این حفره امنیتی باید موقتا نسبت به نصب این وصله امنیتی اقدام کنند تا در بهروزرسانی های آتی سیستم عامل ویندوز نسبت به رفع آن اقدام شود.
با وجود اینکه مایکروسافت از خطر جدی این حفره امنیتی خبر داده اما تاکنون گزارشی مبنی بر سوءاستفاده هکرها از آن منتشر نشده است.
خانم آنجلا گان سخنگوی مایکروسافت در این خصوص با اعلام اینکه هشدار امنیتی این شرکت در این خصوص در روز جمعه منتشر شده است، گفت: هکرها با ایجاد یک لینک اچ.تی.ام.ال و ترغیب کاربران به کلیک کردن بر روی آن اسکریپت های مخرب خود را بر روی سیستم رایانه قربانی پیادهسازی و پس از آن شروع به جمعآوری اطلاعات شخصی و دیگر دادههای موجود بر روی مرورگر میکنند.
بدیهی است میزان اطلاعات به سرقت رفته در این روش بستگی به کاربر و انجام اقدامات لازم امنیتی از سوی او در هنگام استفاده از مرورگر و میزان اطلاعات ذخیره شده شخصی او است.
پایان مطلب/









دیدگاه شما پس از بررسی توسط تحریریه منتشر خواهد شد. در صورتی که در بخش نظرات سوالی پرسیدهاید اگر ما دانش کافی از پاسخ آن داشتیم حتماً پاسخگوی شما خواهیم بود در غیر این صورت تنها به امید دریافت پاسخ مناسب از دیگران آن را منتشر خواهیم کرد.
ایمیل شما منتشر نخواهد شد.