مایکروسافت در رویدادی کوچک در سانفرانسیسکو، نخستین مدل تخصصی امنیت سایبری خود را همراه با یک پلتفرم جدید مبتنی بر عاملهای هوش مصنوعی معرفی کرد. اقدامی که میتوان آن را پاسخی مستقیم به رقبا مانند انتروپیک، گوگل و OpenAI دانست.
مدل جدید با نام MAI-Cyber-1-Flash معرفی شده و مایکروسافت آن را مدلی توصیف میکند که «برای یافتن آسیبپذیریهای پیچیده در کدهای گسترده» ساخته شده است. این مدل برای اجرای MDASH طراحی شده است. MDASH چارچوب اختصاصی مایکروسافت برای شناسایی و رفع آسیبپذیریهای نرمافزاری است.
پلتفرم امنیتی جدید مایکروسافت نیز Perception نام دارد؛ سیستمی مبتنی بر عاملهای هوش مصنوعی که میتواند تیمهایی از عاملها را برای انجام و خودکارسازی فرآیندهای امنیتی مختلف (از شناسایی و اولویتبندی باگها تا رفع آنها) به کار بگیرد. این پلتفرم همچنین قابلیت یکپارچهسازی با MDASH را دارد.
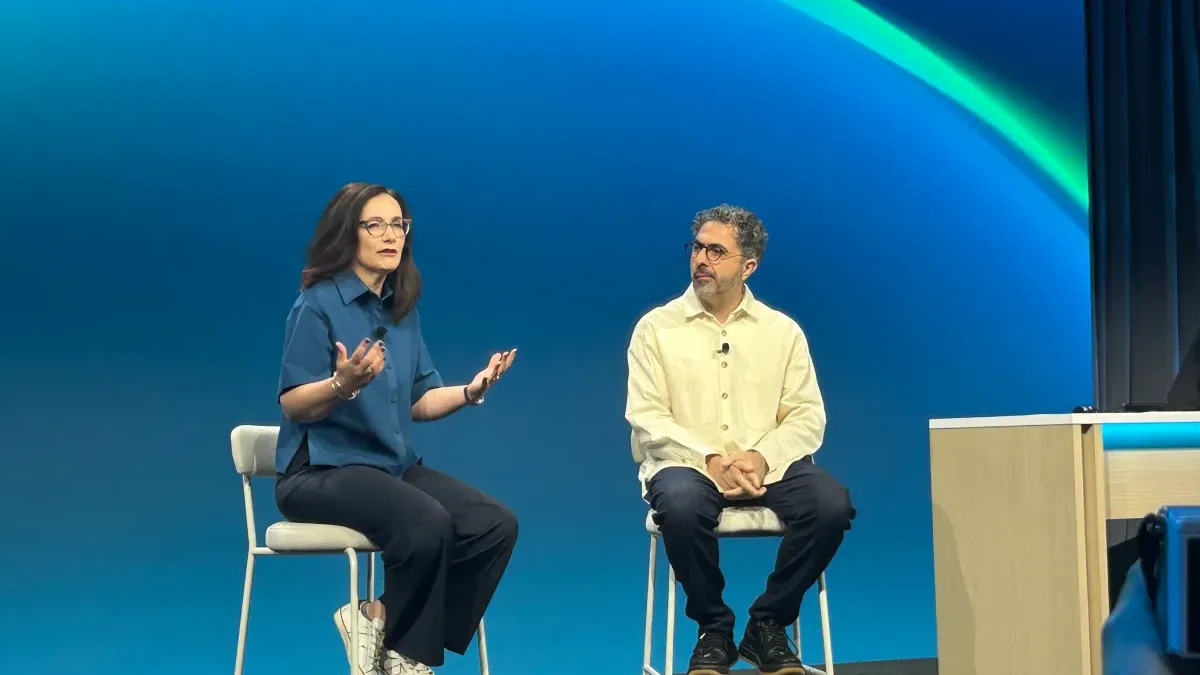
مایکروسافت ادعا میکند MAI-Cyber-1-Flash در آزمونهای استاندارد امنیت سایبری مبتنی بر هوش مصنوعی، عملکردی بسیار بهتر و مقرونبهصرفهتر از مدلهای رقیب داشته است. مصطفی سلیمان، همبنیانگذار دیپمایند و مدیرعامل فعلی Microsoft AI، در این رویداد گفت:
«نتایج ما بسیار هیجانانگیز است. MAI-1 Cyber Flash همراه با GPT 5.4 در چارچوب MDASH توانسته جمینای، GPT 5.5 Cyber و GPT 5.6 Sol و Mythos 5 را در آزمون Cyber Gym شکست دهد؛ معیاری که همه ما بهعنوان استاندارد طلایی استفاده میکنیم.»
او افزود: «این سیستم را فوراً وارد مرحله تولید میکنیم.»
با توجه به اینکه مهاجمان سایبری بیش از گذشته از هوش مصنوعی استفاده میکنند، هایت گالوت، معاون امنیت مایکروسافت، Perception را راهکاری برای دفاع سازمانها در برابر حملات مبتنی بر هوش مصنوعی توصیف کرد؛ دفاعی «با همان سرعت و مقیاسی که مهاجمان در اختیار دارند.»
Perception از سه نوع تیم عامل استفاده میکند: تیمهای قرمز برای شبیهسازی حملات و تحلیل رفتار مهاجمان، تیمهای آبی برای شناسایی و دستهبندی آسیبپذیریها، و تیمهای سبز برای انجام اقدامات اصلاحی. دیو وستون، مهندس ارشد این پروژه، گفت این پلتفرم «تحولی عظیم در بهرهوری تیمهای امنیتی» ایجاد میکند و افزود: «کاری که قبلا ساعتها زمان و همکاری چندین متخصص نیاز داشت، حالا در چند دقیقه انجام میشود؛ از کشف مشکل و اولویتبندی گرفته تا تشخیص، اصلاح وضعیت و حتی ارائه کد اصلاحی.»
اگرچه هوش مصنوعی ابزارهای دفاعی جدیدی در اختیار شرکتها قرار داده، اما دسترسی مهاجمان به همین فناوریها نیز تهدیدهای تازهای ایجاد کرده است. ابزارهای جدید مایکروسافت که قرار است از 3 نوامبر (12 آبان) در نسخه پیشنمایش عرضه شوند، وارد میدان رقابتی شلوغی میشوند؛ جایی که انتروپیک با Mythos و OpenAI با Daybreak پیشتر راهکارهای امنیتی مبتنی بر هوش مصنوعی ارائه کردهاند.
در اخبار مرتبط، روز گذشته انویدیا اعلام کرد که با تعدادی از شرکتها از جمله مایکروسافت، ائتلافی برای ارتقای امنیت سایبری در عصر هوش مصنوعی تشکیل داده است.









دیدگاه شما پس از بررسی توسط تحریریه منتشر خواهد شد. در صورتی که در بخش نظرات سوالی پرسیدهاید اگر ما دانش کافی از پاسخ آن داشتیم حتماً پاسخگوی شما خواهیم بود در غیر این صورت تنها به امید دریافت پاسخ مناسب از دیگران آن را منتشر خواهیم کرد.
ایمیل شما منتشر نخواهد شد.