ظاهر برنامه

میتوانید ظاهر فارنت را به سلیقه خود تغییر دهید.

امنیت

مراقب این نسخه جعلی از مرورگر Atlas باشید؛ سرقت اطلاعات کاربر در چند دقیقه!
مرورگر Atlas شرکت OpenAI

یک کلاهبرداری جدید در فضای آنلاین در حال گسترش است و این بار خود را به‌عنوان مرورگر ChatGPT Atlas جا زده است. پژوهشگران امنیتی به کاربران هشدار داده‌اند پس از مشاهده نسخه جعلی اما بسیار قانع‌کننده‌ مرورگر Atlas که از طریق تبلیغات جست‌وجو ترویج می‌شود، مراقب باشند. نسخه‌ای که در نگاه اول قانونی به نظر می‌رسد اما برای سرقت داده‌های حساب کاربری طراحی شده است.

سعید زعفرانی
|
سعید زعفرانی
سعید زعفرانی نویسنده


این هشدار از سوی شرکت تحقیقاتی Fable منتشر شده است. نسخه جعلی مرورگر Atlas از هیچ آسیب‌پذیری پیچیده‌ای استفاده نمی‌کند، بلکه صرفاً با فریب کاربرانی کار می‌کند که تصور می‌کنند هر چیزی که ظاهر حرفه‌ای دارد و در صدر نتایج جست‌وجو دیده می‌شود، امن است.

فریب نسخه جعلی مرورگر Atlas را نخورید

فریب نسخه جعلی مرورگر Atlas را نخورید

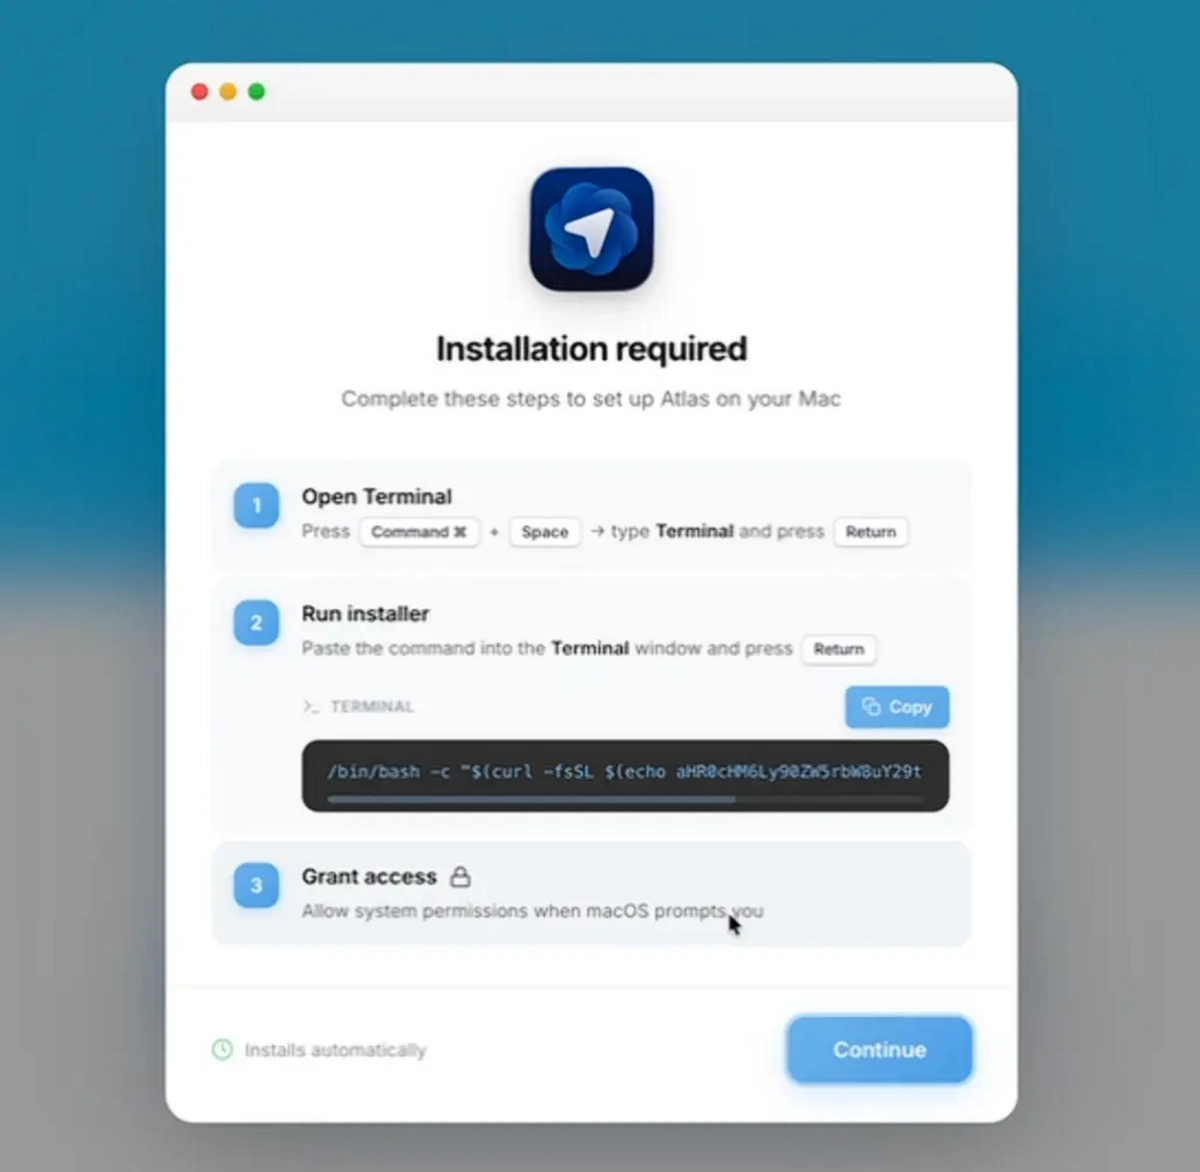
راه‌اندازی این کلاهبرداری ساده است: یک تبلیغ جست‌وجو ظاهر می‌شود و وعده دانلود «ChatGPT Atlas» را می‌دهد. کلیک روی لینک، کاربر را به سایتی هدایت می‌کند که تقریباً به‌طور کامل شبیه وب‌سایت رسمی است؛ از چیدمان و متن گرفته تا نشانه‌های طراحی. اما یک نشانه بزرگ وجود دارد: این سایت در واقع روی Google Sites میزبانی شده است. به گفته Fable، کلاهبرداران اغلب صفحات قانونی را با ابزارهایی مانند v0.dev کپی کرده و سپس روی پلتفرم میزبانی گوگل قرار می‌دهند تا توهم اعتماد ایجاد کنند. به‌ویژه برای کاربرانی که «گوگل» را مترادف با امنیت می‌دانند.

اوضاع زمانی مشکوک می‌شود که کاربر تلاش می‌کند اپلیکیشن را دانلود کند. به‌جای ارائه یک فایل نصب معمولی، سایت از کاربران می‌خواهد یک دستور را در سیستم عامل خود وارد کنند. هر فردی با اندکی دانش فنی این را یک هشدار جدی می‌داند، اما برای کسانی که با این قابلیت آشنا نیستند، ممکن است مانند یک مرحله بی‌ضرر نصب به نظر برسد.

این دستور در قالب یک رشته رمزگذاری‌شده base64 پنهان شده که از طریق curl و bash رمزگشایی و اجرا می‌شود. پس از اجرا، بدافزار پنجره‌ای باز می‌کند و درخواست رمز عبور مدیر سیستم را مطرح می‌کند. اگر کاربر آن را وارد کند، تروجان دسترسی کامل sudo به‌دست می‌آورد و بلافاصله بار مخرب مرحله دوم را نصب می‌کند. از آن لحظه، مهاجم می‌تواند رمزهای ذخیره‌شده مرورگر، ورودهای حساب کاربری و سایر داده‌های حساس را استخراج کند.

این روش در اصل نسخه‌ای تغییر یافته از حمله شناخته‌شده ClickFix است. از نظر فنی هیچ چیز پیشرفته‌ای در آن وجود ندارد. تقریباً به شکل شوکه‌کننده‌ای ساده است. اما کار می‌کند چون به‌شدت بر مهندسی اجتماعی تکیه دارد: مردم به برندهای آشنا اعتماد می‌کنند، به تبلیغات جست‌وجو اعتماد می‌کنند و به هر چیزی که تمیز و رسمی به نظر برسد اعتماد می‌کنند. و دقیقاً همین چیزی است که مهاجمان روی آن حساب باز کرده‌اند.

پیام روشن است: اگر سایتی از شما خواست برای نصب چیزی یک دستور ترمینال وارد کنید، همان‌جا متوقف شوید. همیشه دامنه را دوباره بررسی کنید و تنها از منابع معتبر برنامه‌ها را دانلود کنید.

دیدگاه و نظرات

دیدگاه شما پس از بررسی توسط تحریریه منتشر خواهد شد. در صورتی که در بخش نظرات سوالی پرسیده‌اید اگر ما دانش کافی از پاسخ آن داشتیم حتماً پاسخگوی شما خواهیم بود در غیر این صورت تنها به امید دریافت پاسخ مناسب از دیگران آن را منتشر خواهیم کرد.

ایمیل شما منتشر نخواهد شد.

به جمع ما بپیوندید!

وارد حساب کاربری خود شوید تا از امکانات فارنت بهره‌مند شوید.اگر حساب کاربری ندارید، همین حالا ثبت‌نام کنید تا از محتوای خاص و خدمات ما لذت ببرید.