میتوانید ظاهر فارنت را به سلیقه خود تغییر دهید.
پیش از این خبری در خصوص مشکل امنیتی موجود در خودروی جیپ مدل Cherokee سال 2014 منتشر شده بود که امکان کنترل آن از راه دور را به نفوذگران میداد.
با انتشار این خبر، ترسی مبنی بر امکان بروز تصادفات و اتفاقات ناگوار در خصوص این بهدستگرفتن کنترل از سوی نفوذگران در بازار حاکم شد. با این اوصاف شرکت کرایسلر بسته امنیتی را بهمنظور برطرف کردن این مشکل در مدل 2014 جیپ Cherokee منتشر کرد که برطرف کننده ایرادات و حفرههای موجود در خصوص امکان کنترل غیرقانونی سیستم دنده و ترمز خودرو است.
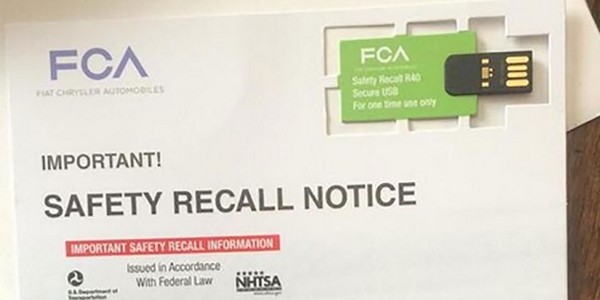
این بسته امنیتی در قالب یک نامه حاوی یک درایو فلش برای مالکان این خودرو پست شده است. با این وجود ارسال بسته به این شکل نیز باعث اظهارنظرهای مختلف شده و انتقادهایی را در پی داشته است. کارشناسان معتقدند نفوذگران ممکن است از این روش سواستفاده کنند و بدافزارهایی را برای مالکان خودروها پست کنند.
کرایسلر اعلام کرده ارسال بدافزار در قالب این فلشها به کاربران خودروها تنها یک احتمال است. از سوی دیگر این شرکت خودروسازی اعلام کرده درایوهای موجود تنها خواندنی هستند.
بسته نرمافزاری ارسال شده تنها راه برای حفاظت خودروهایی که از این مشکل رنج میبرند نیست. کرایسلر یک لایه امنیتی از ارتباط شبکهای برای Uconnect ارائه کرده تا از حملات بیسیم جلوگیری کند.
[button url=”http://www.slashgear.com/jeep-cherokee-security-issue-patched-via-usb-drive-mailed-to-owners-04401648/” size=”small” style=”default”]slashgear[/button]
وارد حساب کاربری خود شوید تا از امکانات فارنت بهرهمند شوید.اگر حساب کاربری ندارید، همین حالا ثبتنام کنید تا از محتوای خاص و خدمات ما لذت ببرید.
دیدگاه شما پس از بررسی توسط تحریریه منتشر خواهد شد. در صورتی که در بخش نظرات سوالی پرسیدهاید اگر ما دانش کافی از پاسخ آن داشتیم حتماً پاسخگوی شما خواهیم بود در غیر این صورت تنها به امید دریافت پاسخ مناسب از دیگران آن را منتشر خواهیم کرد.
ایمیل شما منتشر نخواهد شد.