اگر اهل وبگردی باشید، احتمالاً بارها با آدرسهایی که با https:// شروع میشوند روبهرو شدهاید. اما واقعاً این چند حرف و عدد پشت آدرس سایت چه مفهومی دارند؟ منظور از HTTPS چیست و چرا مرورگرها اینقدر روی اچ تی تی پی اس تأکید دارند؟ بیایید با هم دقیقتر نگاه کنیم.
HTTPS یعنی چه؟
پروتکل HTTPS (مخفف Hypertext Transfer Protocol Secure) یک نسخه امنشده از پروتکل HTTP است که ارتباط میان مرورگر وب کاربر و وبسرور را با رمزگذاری محافظت میکند و در واقع نسخهی امنتر همان پروتکل HTTP است که همهی دادههای بین مرورگر و وبسرور را رمزگذاری میکند.
این رمزگذاری باعث میشود وقتی وارد سایت بانکی، فروشگاه اینترنتی یا حتی حساب ایمیلتان میشوید، اطلاعات شما در مسیر انتقال قابل خواندن نباشد. در دنیایی که هر کلیک میتواند در معرض شنود یا حملهی سایبری باشد، اچ تی تی پی اس مثل سپر امنیتی عمل میکند.
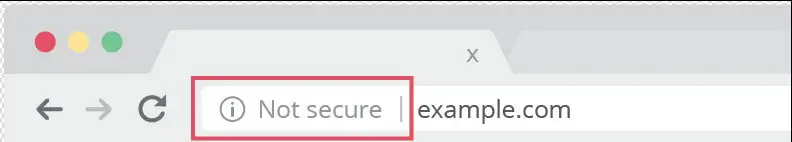
گوگل کروم، فایرفاکس و تقریباً تمام مرورگرهای مدرن، سایتهای بدون HTTPS را با برچسب «ناامن» مشخص میکنند تا کاربر بداند در چه محیطی قدم میگذارد.
پروتکل HTTPS چگونه کار میکند؟
برای اینکه ارتباط بین مرورگر و وبسایت امن شود، HTTPS از پروتکلی به نام TLS (Transport Layer Security) استفاده میکند. شاید اسم قدیمیترش را شنیده باشید: SSL (Secure Sockets Layer). این دو در اصل همان فناوریای هستند که دادهها را قفل میکنند.
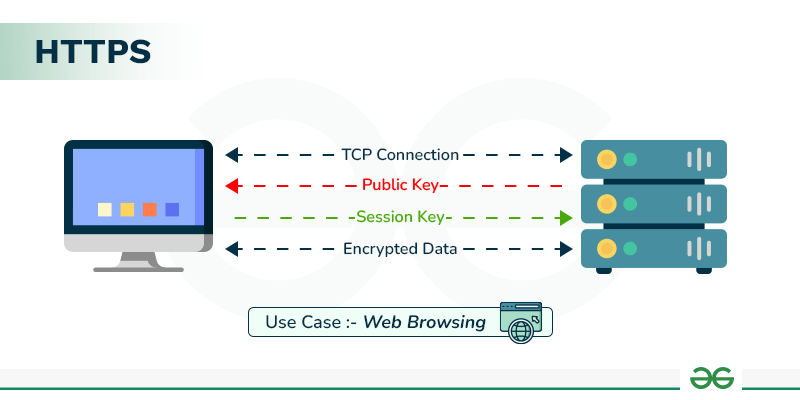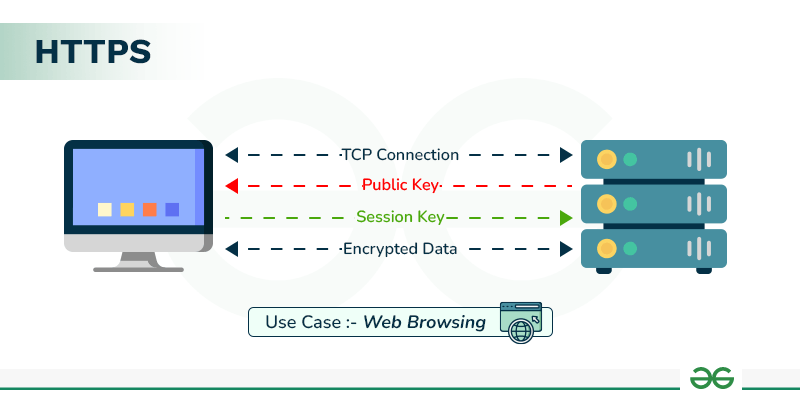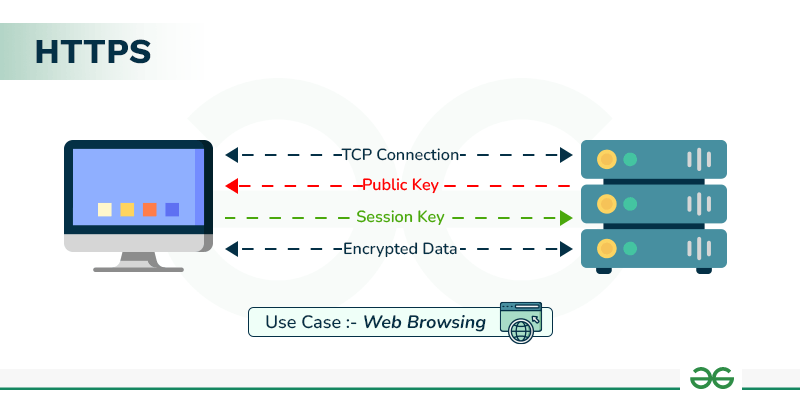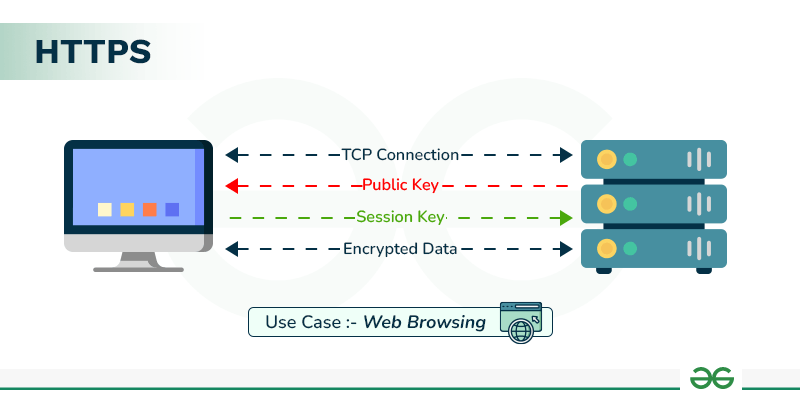
ماجرا اینطور شروع میشود که مرورگر شما وقتی به سایت متصل میشود، از سرور میخواهد خودش را معرفی کند. سرور هم با یک گواهی دیجیتال (SSL Certificate) پاسخ میدهد. در این گواهی کلید عمومی قرار دارد؛ مرورگر با آن کلید دادهها را رمز میکند و فقط سرور اصلی (که کلید خصوصی را دارد) میتواند آنها را باز کند.
به این گفتوگو بین مرورگر و سرور، TLS Handshake میگویند. درست مثل دستدادن دو نفر برای شروع یک گفتوگوی امن. بعد از این مرحله، هر دادهای که رد و بدل شود رمزگذاری شده است.
گواهی SSL چیست؟
اگر دنبال امنیت واقعی وبسایت هستید، حتماً نام گواهی SSL را شنیدهاید. گواهی SSL در واقع همان سند دیجیتالی است که نشان میدهد وبسایت موردنظر همان سایتی است که ادعا میکند و ارتباط بین مرورگر و سرور کاملاً امن است. مرورگرها با بررسی این گواهی مطمئن میشوند که اطلاعات شما به دست افراد ناشناس نمیافتد.
هر گواهی SSL شامل کلید عمومی (Public Key) است که مرورگر از آن برای رمزگذاری دادهها استفاده میکند و فقط سرور وبسایت با کلید خصوصی (Private Key) میتواند این دادهها را رمزگشایی کند. به همین دلیل، فعال بودن گواهی SSL یعنی مرورگر شما و وبسایت میتوانند امن و با اطمینان کامل با هم ارتباط برقرار کنند.
چرا اچ تی تی پی اس اهمیت دارد؟
فرض کنید وارد سایت بانکی خود میشوید و رمز عبورتان را مینویسید. اگر سایت از HTTP ساده استفاده کند، دادههایتان در قالب متن معمولی بین شما و سرور جابهجا میشود؛ یعنی هر کسی در شبکه (مثلاً در وایفای عمومی) میتواند آنها را ببیند. HTTPS این ضعف را کاملاً از بین میبرد.
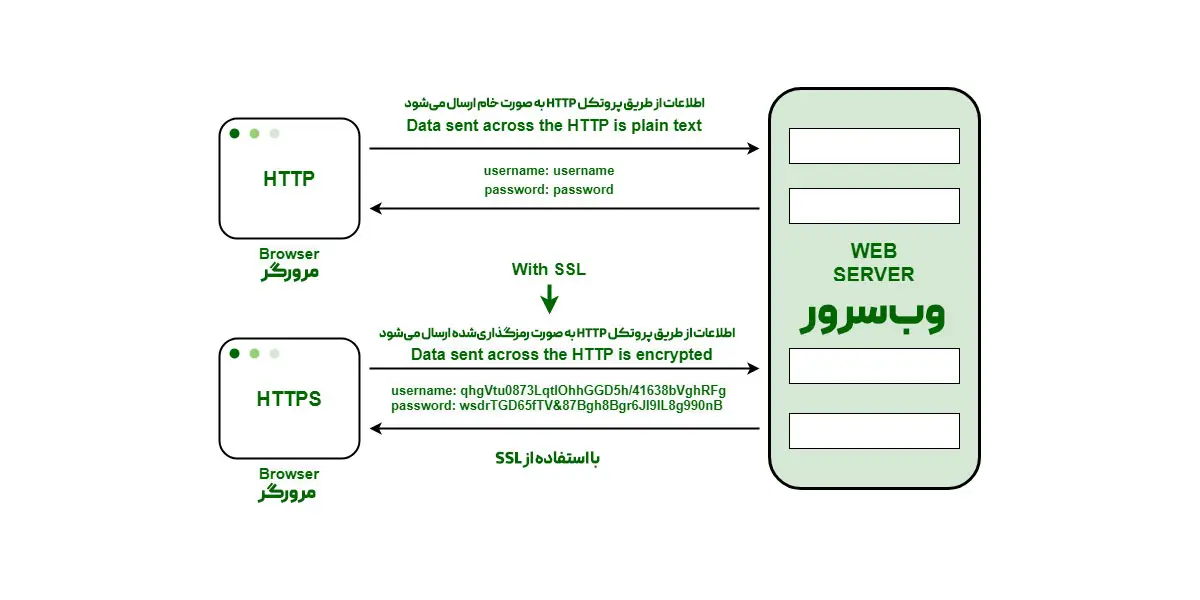
HTTPS مانع از آن میشود که اطلاعات وبسایتها به شکلی منتقل شوند که هر فردی در شبکه بتواند به راحتی آنها را مشاهده کند. وقتی اطلاعات از طریق HTTP معمولی ارسال میشود، دادهها به بستههایی تقسیم میشوند که با نرمافزارهای رایگان بهراحتی قابل شنود یا در اصطلاح Sniff هستند. این موضوع باعث میشود ارتباط در بسترهای ناامن، مانند شبکههای Wi-Fi عمومی، بهشدت در معرض رهگیری قرار گیرد.
در واقع، تمام ارتباطاتی که از طریق HTTP انجام میشوند بهصورت متن ساده (Plain Text) هستند، بنابراین هر کسی با ابزار مناسب میتواند آنها را مشاهده کرده و در معرض حملات «در مسیر» (On-Path Attacks) قرار دهد.
اما با HTTPS، ترافیک رمزگذاری میشود؛ بهگونهای که حتی اگر بستهها شنود یا رهگیری شوند، فقط به صورت رشتههایی بیمعنی و نامفهوم نمایش داده میشوند. بیایید یک مثال ببینیم:
قبل از رمزگذاری:
This is a string of text that is completely readable
بعد از رمزگذاری:
ITM0IRyiEhVpa6VnKyExMiEgNveroyWBPlgGyfkflYjDaaFf/Kn3bo3OfghBPDWo6AfSHlNtL8N7ITEwIXc1gU5X73xMsJormzzXlwOyrCs+9XCPk63Y+z0=
علاوه بر امنیت، استفاده از HTTPS تأثیر مستقیم بر سئو (SEO) دارد. گوگل سالهاست اعلام کرده سایتهای امن (HTTPS) در رتبهبندی نتایج جستجو امتیاز مثبت میگیرند. پس حتی از دید بازاریابی هم، HTTPS فقط گزینهای فنی نیست، بلکه یک ضرورت است.
پورت HTTPS چیست؟
وقتی در مورد پورت HTTPS صحبت میکنیم، منظورمان پورت 443 است؛ همان جایی که ارتباطات رمزگذاریشده از آن عبور میکنند. HTTP معمولی از پورت ۸۰ استفاده میکند، اما HTTPS با پورت ۴۴۳، دادهها را از مسیر امن عبور میدهد. بهعبارت ساده، پورت ۴۴۳ همان دروازهی ورود به دنیای امن اینترنت است.
تفاوت HTTP و HTTPS در چیست؟
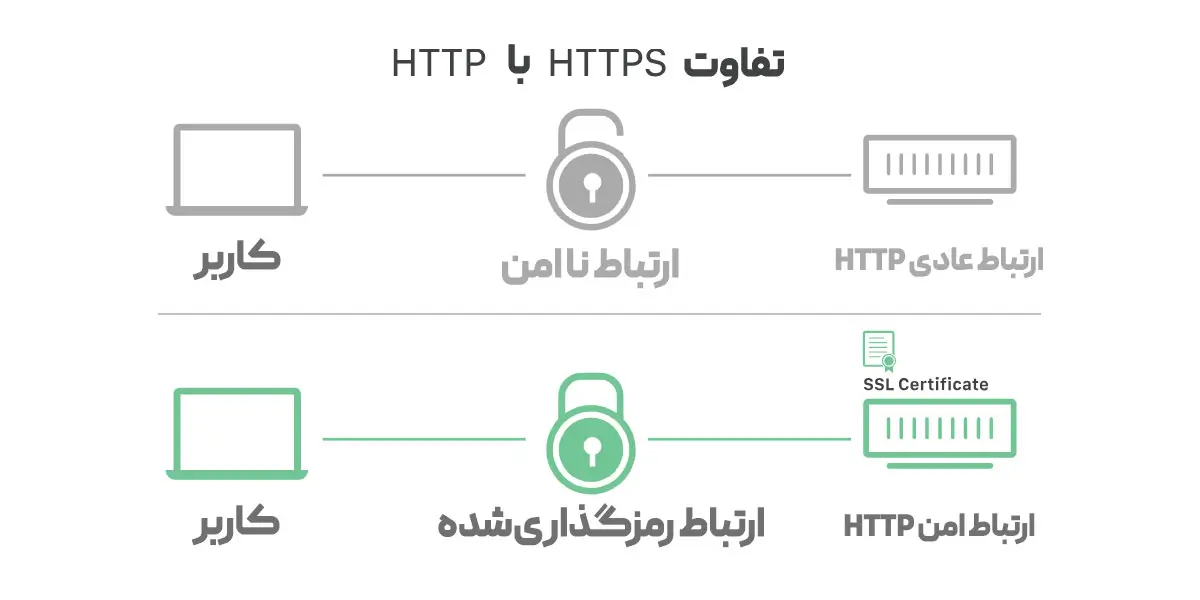
هر دو برای انتقال داده در وب استفاده میشوند، اما HTTPS یک لایه امنیتی اضافی دارد. در HTTP دادهها بهصورت متن ساده ارسال میشود، اما در HTTPS تمام اطلاعات رمزگذاری شده و غیرقابلخواندن هستند.
| ویژگی |
HTTP |
HTTPS |
| تعریف |
HTTP مخفف HyperText Transfer Protocol است. |
HTTPS مخفف HyperText Transfer Protocol Secure است. |
| ساختار آدرس |
آدرس سایت با http:// شروع میشود. |
آدرس سایت با https:// شروع میشود. |
| لایهی عملکرد |
در لایهی کاربرد (Application Layer) کار میکند. |
در لایهی انتقال (Transport Layer) عمل میکند. |
| سرعت |
معمولاً سریعتر از HTTPS است، چون رمزگذاری ندارد. |
اندکی کندتر از HTTP است، چون دادهها رمزگذاری میشوند. |
از نظر ساختاری هم HTTPS در واقع همان HTTP است که روی TLS اجرا میشود. یعنی هیچ تغییر اساسی در خود پروتکل ایجاد نشده، فقط یک لایهی محافظتی روی آن قرار گرفته است.
DNS over HTTPS چیست؟
حتی زمانی که به یک سایت امن متصل میشوید، مرورگر قبل از آن باید آدرس دامنه را به IP تبدیل کند؛ این کار از طریق DNS انجام میشود. اما اگر خود درخواست DNS هم رمزگذاری نشده باشد، باز هم میتواند شنود شود. اینجا DNS over HTTPS وارد عمل میشود.
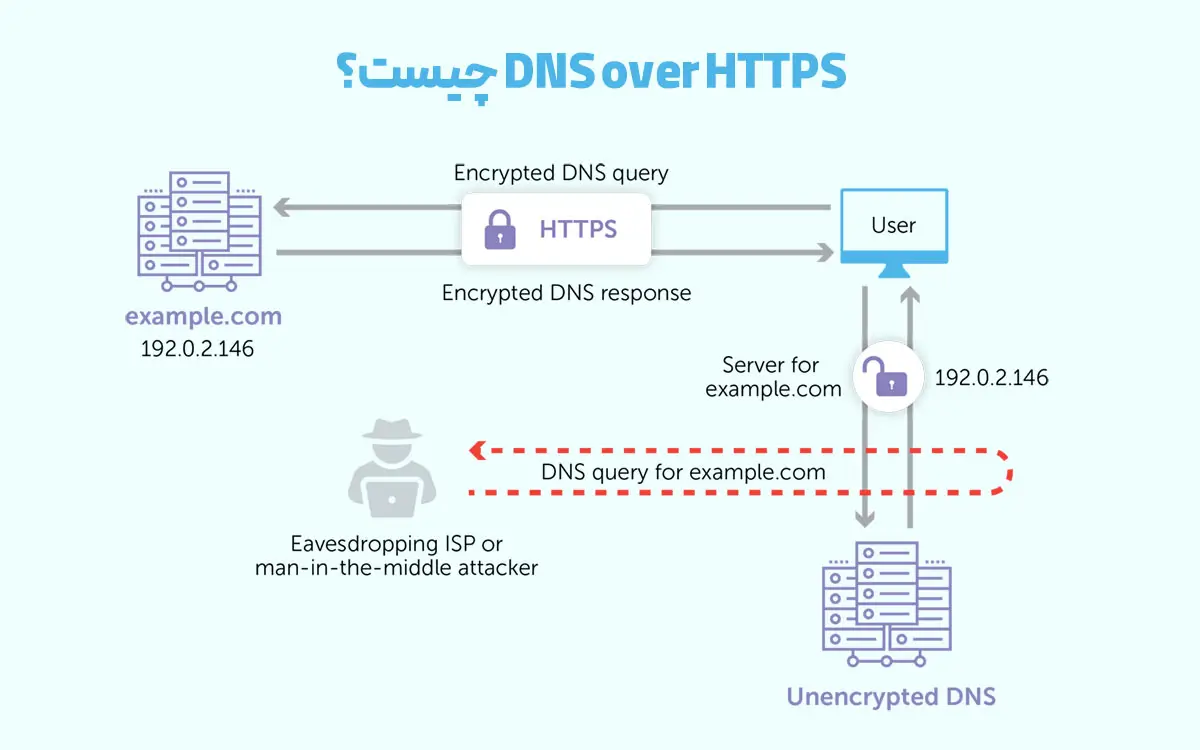
با استفاده از DoH، حتی درخواستهای DNS هم از طریق اچ تی تی پی اس رمزگذاری میشوند. یعنی کسی نمیتواند بفهمد شما در حال باز کردن چه سایتی هستید. این فناوری در مرورگرهایی مثل کروم و فایرفاکس فعال است و یکی از قدمهای مهم در حفظ حریم خصوصی کاربران به شمار میرود.
چگونه HTTPS را فعال کنیم؟
فعال کردن HTTPS روی وبسایت شما سادهتر از چیزی است که فکر میکنید، اما نکات کلیدی دارد. برای شروع، باید یک گواهی SSL/TLS معتبر روی سرور خود نصب کنید. بسیاری از سرویسهای میزبانی وب و ارائهدهندگان هاست، این گواهیها را بهصورت رایگان یا پولی ارائه میدهند. برای مثال، Let’s Encrypt یک گواهی رایگان و معتبر ارائه میدهد و Cloudflare نیز خدمات HTTPS رایگان با گواهی اشتراکی ارائه میکند.
بعد از نصب گواهی، توصیه میشود تمام درخواستهای HTTP به HTTPS هدایت شوند (Redirect 301). این کار باعث میشود هر بازدیدکنندهای که با HTTP وارد سایت شد، به مسیر امن هدایت شود و اطلاعات او همیشه رمزگذاری شود.
با فعالسازی HTTPS نه تنها امنیت وبسایت شما بالا میرود، بلکه اعتماد کاربران افزایش پیدا میکند و موتورهای جستجو هم امتیاز بهتری به سایت شما خواهند داد.
آیا HTTPS همیشه امن است؟
نه همیشه. هرچند HTTPS امنیت را چند برابر میکند، اما تضمین صددرصدی نیست. گاهی گواهیهای SSL از منابع نامعتبر صادر میشوند یا وبسایتها از نسخههای قدیمی TLS استفاده میکنند. در چنین شرایطی، ارتباط ظاهراً امن ممکن است در عمل قابل نفوذ باشد.
محققان امنیتی از جمله در آزمایشگاه Panda Security هشدار دادهاند که بعضی از گواهیهای SSL بدون بررسی دقیق صادر میشوند. بنابراین بهتر است کاربران صرف دیدن قفل مرورگر، مطمئن نشوند که سایت واقعاً امن است.
HTTPS برای وبسایتها چه فایدهای دارد؟
برای مدیران وب، فعالسازی HTTPS یعنی:
- دادههای کاربران محفوظ میماند.
- موتورهای جستجو امتیاز سئوی بهتری میدهند.
- اعتماد مخاطبان افزایش مییابد (قفل سبز یا خاکستری در نوار آدرس).
- تبلیغات یا کدهای تزریقی ISPها مسدود میشوند.
امروزه شرکتهایی مثل Cloudflare یا Let’s Encrypt گواهیهای SSL رایگان ارائه میدهند تا همه بتوانند سایت خود را امن کنند.
اگر بخواهیم خلاصه کنیم، HTTPS فقط یک «پروتکل» نیست؛ یک ضرورت برای حفظ امنیت، حریم خصوصی و اعتبار آنلاین است. وقتی سایتی از HTTPS استفاده میکند، یعنی ارتباط بین کاربر و سرور در پوششی از رمزگذاری محافظت میشود.
این روزها آموزش امنیت در فضای مجازی به سنین پایینتر هم رسیده و تحقیق درباره اچ تی تی پی اس و آموزش آن از دروسی مانند کار و فناوری هشتم خوشبختانه آغاز شده است.
پس اگر هنوز وبسایت شما روی HTTP کار میکند، وقتش رسیده به نسخه امن مهاجرت کنید، هم بهخاطر کاربران، هم بهخاطر رتبهتان در گوگل.
سوالات متداول درباره HTTPS
۱. HTTPS مخفف چیست؟
مخفف Hypertext Transfer Protocol Secure است؛ یعنی نسخه امن پروتکل HTTP.
۲. پورت HTTPS چیست؟
پورت ۴۴۳؛ مسیر پیشفرض برای ارتباطات رمزگذاریشده در وب.
۳. تفاوت HTTP و HTTPS چیست؟
HTTP دادهها را بهصورت ساده ارسال میکند، اما HTTPS با رمزگذاری از طریق TLS امنیت ایجاد میکند.
۴. DNS over HTTPS چیست؟
فناوریای برای رمزگذاری درخواستهای DNS از طریق HTTPS جهت افزایش حریم خصوصی.
۵. آیا HTTPS بهتنهایی امنیت کامل میآورد؟
خیر، اما بخش مهمی از امنیت وب است. امنیت واقعی با ترکیب HTTPS، نرمافزارهای بهروز و مدیریت درست گواهیها بهدست میآید.









دیدگاه شما پس از بررسی توسط تحریریه منتشر خواهد شد. در صورتی که در بخش نظرات سوالی پرسیدهاید اگر ما دانش کافی از پاسخ آن داشتیم حتماً پاسخگوی شما خواهیم بود در غیر این صورت تنها به امید دریافت پاسخ مناسب از دیگران آن را منتشر خواهیم کرد.
ایمیل شما منتشر نخواهد شد.